

Synology telah mengumumkan pembaruan keamanan untuk mengatasi kerentanan PHP2Shell (CVE-2026-109618 dan CVE-2026-109619) yang memengaruhi paket tertentu yang berjalan di DiskStation Manager (DSM). Jika bisnis Anda menjalankan NAS Synology dengan alat web atau kolaborasi tertentu, Anda harus memeriksa apakah Anda perlu memperbarui. Berita baiknya: Synology mengatakan kerentanan terbatas pada sistem yang menggunakan aplikasi bergantung PHP tertentu, dan patch kini tersedia di berbagai versi DSM.
Sistem dan paket Synology mana yang terpengaruh?
Synology mengatakan kerentanan PHP2Shell hanya berdampak pada sistem yang menjalankan paket ini: Calendar, IDrive1, Joomla, KodExplorer, MailStation, MediaWiki, phpMyAdmin, vtigerCRM, Web Station, dan WordPress. Jika NAS Anda tidak menjalankan aplikasi apa pun dari ini, sistem Anda tidak berisiko dari kerentanan khusus ini.
Perhatikan bahwa IDrive (paket pihak ketiga) terpengaruh, tetapi Synology Drive tidak. Jika Anda menggunakan Synology Drive untuk kolaborasi file dan backup, Anda tidak perlu mengambil tindakan terkait pemberitahuan ini.
Apa yang perlu saya lakukan sekarang?
- Jika Anda menjalankan paket terpengaruh apa pun, perbarui PHP segera melalui Package Center. Sebagian besar paket yang bergantung akan memulai ulang secara otomatis setelah pembaruan selesai.
- MailStation memerlukan restart manual melalui Package Center setelah pembaruan PHP.
- Jika sistem Anda menjalankan DSM 6.2 atau lebih baru (DSM 6.2, DSM 7.0, DSM 7.1, DSM 7.2, DSM 7.3, atau DSM 7.4), patch keamanan kini tersedia untuk Anda.
- Jika Anda menjalankan DSM lebih awal dari versi 6.2, Synology merekomendasikan menonaktifkan paket terpengaruh sebagai tindakan sementara dan merencanakan upgrade ke versi DSM yang didukung.
Apakah saya perlu memperbarui sistem DSM inti?
Synology mengatakan sistem DSM itu sendiri berisi komponen PHP untuk penggunaan internal saja. Komponen ini tidak memiliki titik akses eksternal dan oleh karena itu membawa risiko minimal. Synology berencana untuk menambal komponen ini dalam rilis DSM masa depan untuk mempertahankan kepatuhan, tetapi ini bukan masalah keamanan yang mendesak.
Tindakan kritis adalah memperbarui PHP melalui Package Center untuk aplikasi terpengaruh yang tercantum di atas.
Apa artinya ini untuk bisnis Anda
Bagi sebagian besar bisnis Malaysia yang menjalankan NAS standar atau sistem surveilans Synology, pembaruan ini cukup mudah. Jika Anda menghost situs web, portal kolaborasi, atau aplikasi web lainnya di NAS Anda, ambil tindakan sekarang. Jika Anda menggunakan Synology Anda murni untuk penyimpanan file, backup, atau surveilans video, risikonya minimal.
Menjaga sistem Synology Anda tetap dipatch adalah bagian dari perawatan IT yang bertanggung jawab. Pembaruan rutin melindungi data Anda dan mempertahankan integritas infrastruktur backup dan surveilans Anda.
Jika Anda tidak yakin apakah NAS Synology Anda menjalankan paket terpengaruh apa pun, atau jika Anda memerlukan bantuan menerapkan pembaruan ini di berbagai situs, Ryzen eSolutions dapat membantu. Sebagai mitra resmi Synology, kami mengelola dan mendukung sistem Synology untuk bisnis Malaysia. Hubungi kami untuk membahas postur keamanan Synology Anda, atau kunjungi halaman kemitraan Synology kami untuk pelajari lebih lanjut tentang apa yang kami tawarkan.
Untuk detail teknis lengkap, lihat pengumuman resmi Synology dan pemberitahuan keamanan Synology-SA-26:14.
Sumber: Synology Statement on PHP2Shell Vulnerabilities, dipublikasikan oleh Synology pada 22 Oktober 2026.
Produk untuk pekerjaan ini
Perangkat keras dan lisensi disediakan melalui toko saudara kami PrinterBullet. Harga berlaku hari ini.
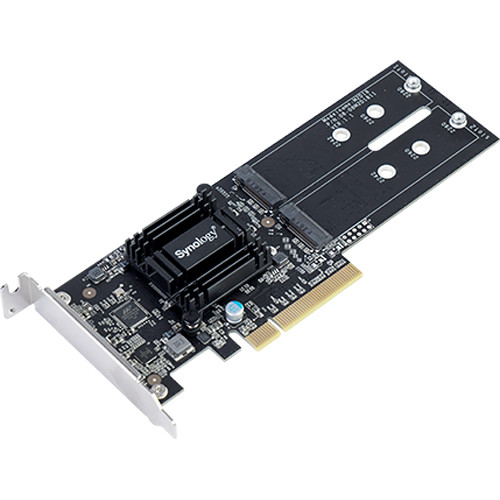 Synology M2D18 Dual M.2 SSD Adapter Card RM 539.00
 Synology Surveillance Device License Pack 4 RM 1,089.00
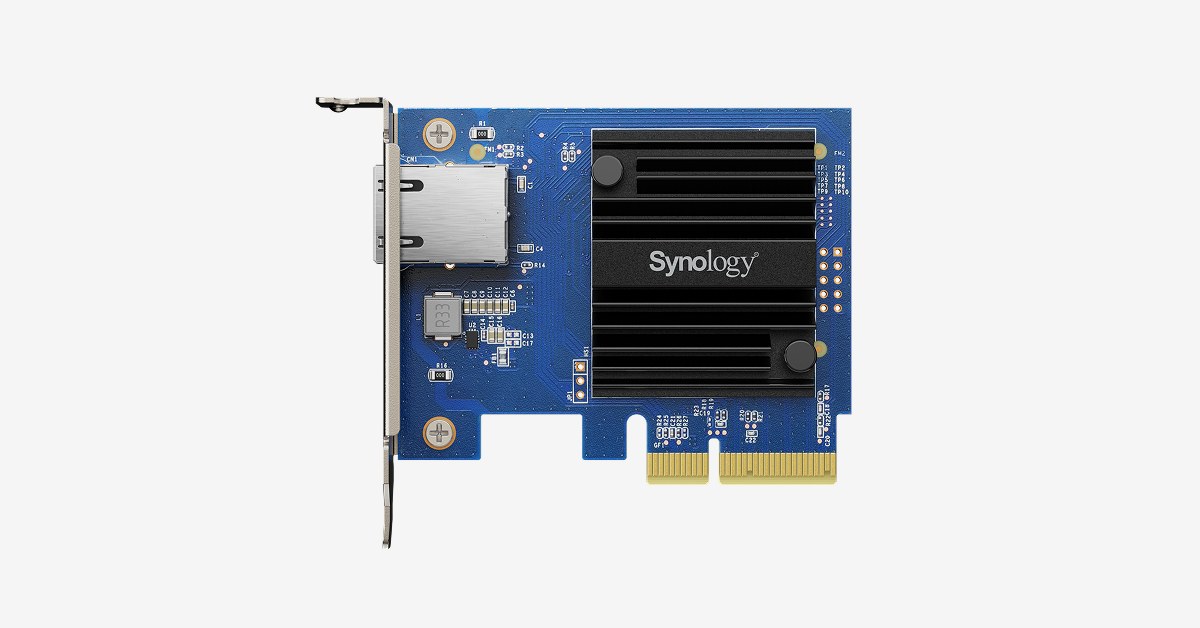 Synology E10G30-T1 Single port 10 Gigabit Base-T PCIe 3.0 x4 Ethernet... RM 699.00
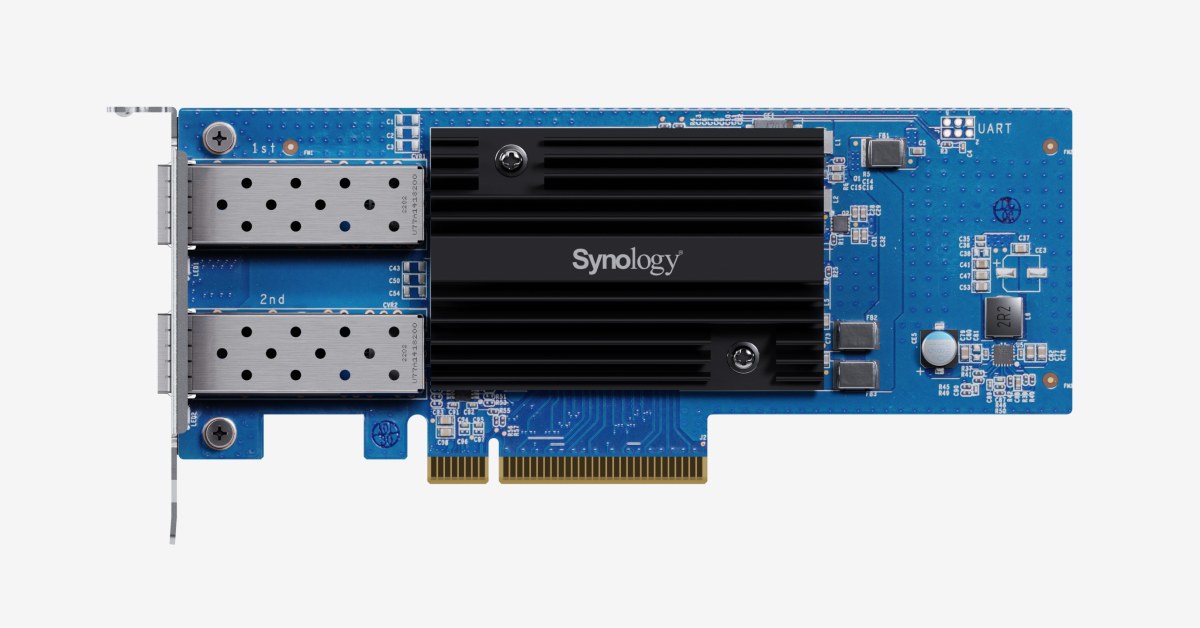 Synology E25G30-F2 dual-port 25GbE SFP28 network card RM 1,879.00
Pertanyaan yang sering diajukan
Apakah saya perlu memperbarui jika saya hanya menggunakan NAS Synology saya untuk backup dan penyimpanan file?
Tidak. Kerentanan PHP2Shell hanya memengaruhi sistem yang menjalankan paket web dan kolaborasi tertentu. Jika Anda menggunakan NAS Anda murni untuk backup atau penyimpanan, Anda tidak berisiko dari kerentanan ini.
Apa yang terjadi jika saya tidak memperbarui paket yang terpengaruh?
Jika Anda menjalankan Calendar, WordPress, phpMyAdmin, atau paket terpengaruh lainnya, kerentanan dapat berpotensi dieksploitasi. Synology sangat merekomendasikan pembaruan PHP segera melalui Package Center untuk menutup celah tersebut.
Dapatkah Ryzen membantu saya memeriksa dan memperbarui sistem Synology saya?
Ya. Ryzen eSolutions adalah mitra resmi Synology yang menawarkan instalasi, konfigurasi, dan dukungan terkelola untuk sistem NAS dan surveilans Synology. Hubungi kami untuk mengatur pemeriksaan keamanan dan pembaruan di seluruh sistem Anda.
Diskusikan dengan seorang insinyur
Konsultasi gratis, teknis, dan spesifik untuk situs Anda — itulah konsultasinya.
Pesan Konsultasi