

Synology已宣布安全更新以解决PHP2Shell漏洞(CVE-2026-109618和CVE-2026-109619),这些漏洞影响DiskStation Manager(DSM)上运行的特定程序包。如果您的企业运行带有某些网络或协作工具的Synology NAS,应该检查是否需要更新。好消息是:Synology表示这些漏洞仅限于使用特定PHP依赖应用程序的系统,补丁现已在多个DSM版本中提供。
哪些Synology系统和程序包受影响?
Synology表示PHP2Shell漏洞仅影响运行这些程序包的系统:日历、IDrive1、Joomla、KodExplorer、邮件站、MediaWiki、phpMyAdmin、vtigerCRM、网站工作室和WordPress。如果您的NAS不运行这些应用程序中的任何一个,您的系统不会面临这些特定漏洞的风险。
请注意IDrive(第三方程序包)受影响,但Synology Drive不受影响。如果您使用Synology Drive进行文件协作和备份,您无需对本公告采取任何措施。
我现在需要做什么?
- 如果您运行任何受影响的程序包,请通过程序包中心立即更新PHP。大多数依赖程序包在更新完成后将自动重启。
- 邮件站在PHP更新后需要通过程序包中心手动重启。
- 如果您的系统运行DSM 6.2或更高版本(DSM 6.2、DSM 7.0、DSM 7.1、DSM 7.2、DSM 7.3或DSM 7.4),现在可获得安全补丁。
- 如果您运行的DSM版本早于6.2,Synology建议禁用受影响的程序包作为临时措施,并规划升级到受支持的DSM版本。
我需要更新核心DSM系统吗?
Synology表示DSM系统本身包含一个仅供内部使用的PHP组件。该组件没有外部访问点,因此风险最小。Synology计划在未来的DSM版本中修补此组件以保持合规性,但这不是紧急安全问题。
关键操作是通过程序包中心为上面列出的受影响应用程序更新PHP。
这对您的企业意味着什么
对于大多数运行标准NAS或Synology监控系统的马来西亚企业,这个更新很简单。如果您在NAS上托管网站、协作门户或其他网络应用程序,请立即采取行动。如果您仅将Synology用于文件存储、备份或视频监控,风险最小。
保持Synology系统修补是负责任的IT维护的一部分。定期更新可保护您的数据并维护备份和监控基础设施的完整性。
如果您不确定您的Synology NAS是否运行任何受影响的程序包,或者需要帮助跨多个站点应用这些更新,Ryzen eSolutions可以帮助。作为Synology授权合作伙伴,我们为马来西亚企业管理和支持Synology系统。联系我们讨论您的Synology安全状况,或访问我们的Synology合作伙伴页面了解我们提供的更多服务。
如需完整的技术详情,请查看官方Synology声明和Synology-SA-26:14安全公告。
来源:Synology关于PHP2Shell漏洞声明,由Synology于2026年10月22日发布。
该工作所需的产品
硬件和许可证通过我们的姊妹店 PrinterBullet 供应。价格为今日价格。
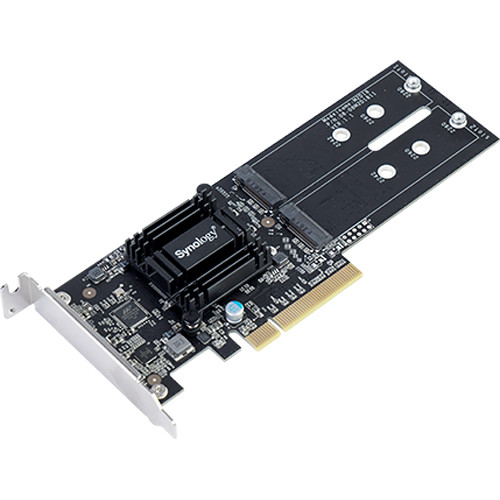 Synology M2D18 双 M.2 SSD 适配卡 RM 539.00
 Synology 监控设备许可证包 4 RM 1,089.00
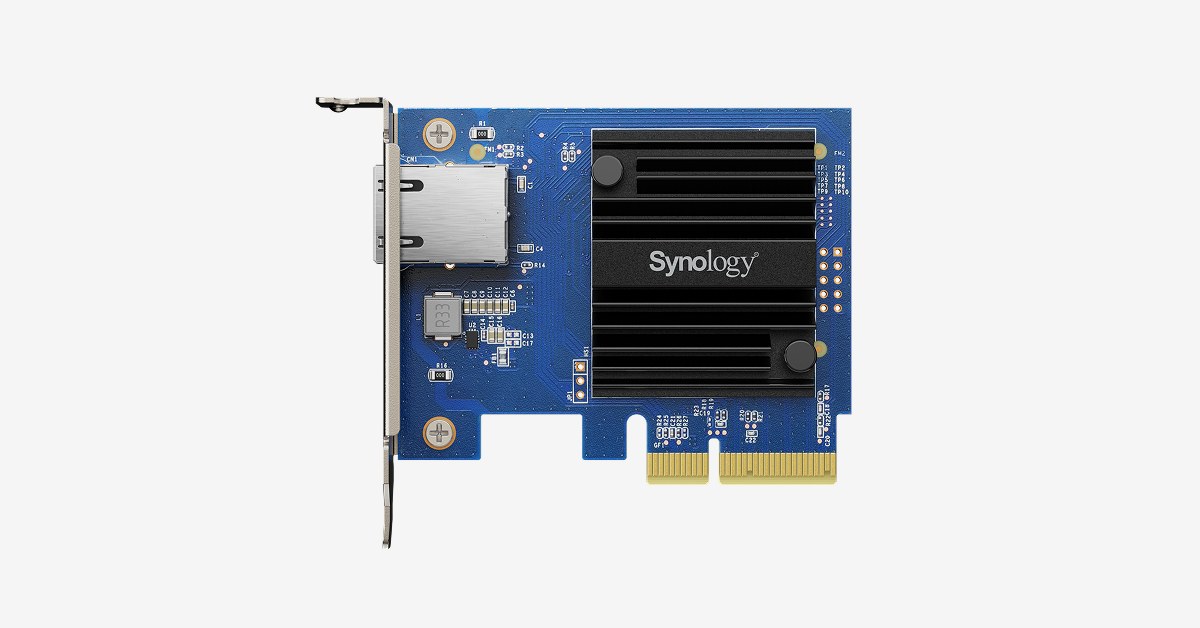 Synology E10G30-T1 单端口 10 Gigabit Base-T PCIe 3.0 x4 以太网… RM 699.00
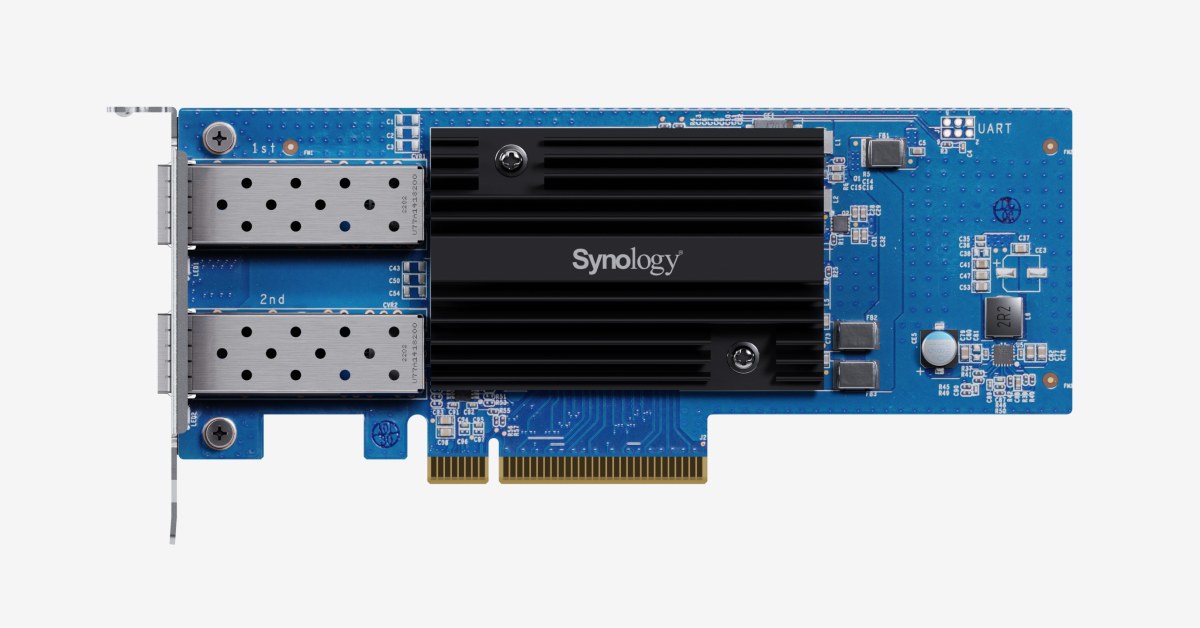 Synology E25G30-F2 双端口 25GbE SFP28 网络卡 RM 1,879.00
常见问题
如果我只是使用Synology NAS进行备份和文件存储,我需要更新吗?
不需要。PHP2Shell漏洞仅影响运行特定网络和协作程序包的系统。如果您纯粹使用NAS进行备份或存储,您不会面临这些漏洞的风险。
如果我不更新受影响的程序包,会发生什么?
如果您运行日历、WordPress、phpMyAdmin或任何其他受影响的程序包,这些漏洞可能会被利用。Synology强烈建议通过程序包中心立即更新PHP以解决此问题。
Ryzen能帮我检查和更新Synology系统吗?
可以。Ryzen eSolutions是Synology授权合作伙伴,为Synology NAS和监控系统提供安装、配置和托管支持。请联系我们以安排跨系统的安全检查和更新。