

Synology ได้เผยแพร่คำเตือนด้านความปลอดภัย SA-26:15 เกี่ยวกับช่องโหว่ที่เรียกว่า Node2Shell ข่าวดีคือผลิตภัณฑ์ Synology ส่วนใหญ่ไม่ได้รับผลกระทบ อย่างไรก็ตาม ผู้ใช้ Synology Chat Client ควรดำเนินการ อ่านต่อเพื่อค้นหาว่าระบบของคุณต้องการความสนใจหรือไม่
ช่องโหว่ Node2Shell คืออะไร
ช่องโหว่มาจากข้อบกพร่องการล้นบัฟเฟอร์ในตัวถอดรหัส Brotli ซึ่งเป็นไลบรารีการบีบอัดข้อมูลที่ใช้ในซอฟต์แวร์ต่างๆ ตามที่ Synology กล่าว ปัญหานี้มีผลกระทบต่อ Google Brotli เวอร์ชัน 1.0.3 ถึง 1.2.0 ในทุกแพลตฟอร์ม ผู้โจมตีระยะไกลโดยไม่ต้องการการรับรองความถูกต้องอาจใช้ประโยชน์จากข้อบกพร่องนี้เพื่อทำให้หน่วยความจำเสียหาย รั่วไหลข้อมูลที่ละเอียดอ่อน ส่งผลให้บริการหยุดชะงัก หรืออาจรันโค้ดตามอำเจอในระบบโดยใช้สตรีมข้อมูลที่บีบอัดแบบเฉพาะ
Synology ให้คะแนนความรุนแรงของปัญหานี้ว่า 9.8 บนสเกล CVSS3 แม้ว่าคำเตือนเองจะถูกทำเครื่องหมายว่าเป็นความรุนแรงปานกลาง การโจมตีไม่จำเป็นต้องมีการโต้ตอบของผู้ใช้หรือสิทธิพิเศษ ซึ่งทำให้เป็นความเสี่ยงแท้จริงสำหรับระบบที่เปิดออก
ผลิตภัณฑ์ Synology ใดที่ได้รับผลกระทบ
Synology ได้ประเมินผลิตภัณฑ์และแพคเกจของตนเองจำนวนมากสำหรับช่องโหว่นี้ ผลการค้นหาชัดเจน
- Synology Chat Client ได้รับผลกระทบ (สถานะการแก้ไข: อยู่ระหว่างการแก้ไข)
- Synology Application Service ไม่ได้รับผลกระทบ
- Synology Calendar ไม่ได้รับผลกระทบ
- Synology Chat Server ไม่ได้รับผลกระทบ
- Synology Contacts ไม่ได้รับผลกระทบ
- Synology Drive Server ไม่ได้รับผลกระทบ
- Synology MailPlus ไม่ได้รับผลกระทบ
- Synology Meet ไม่ได้รับผลกระทบ
- Synology Office ไม่ได้รับผลกระทบ
- Synology Photos ไม่ได้รับผลกระทบ
- VPN Plus Server ไม่ได้รับผลกระทบ
- Note Station Client ไม่ได้รับผลกระทบ
หากคุณใช้ Synology Chat Client คุณควรตรวจสอบเวอร์ชันของคุณและติดตามอัปเดต Synology ยังไม่ได้ปล่อยเวอร์ชันที่มีการแก้ไข ดังนั้นสถานะจึงยังคงอยู่ระหว่างการแก้ไขตั้งแต่วันที่ 30 ตุลาคม 2026 ตามการอัปเดตล่าสุดของคำเตือน
คุณควรทำอะไรตอนนี้
หากคุณใช้ Synology Chat Client ให้ทำตามขั้นตอนเหล่านี้
- ตรวจสอบเวอร์ชัน Synology Chat Client ที่คุณกำลังใช้อยู่
- ติดตาม หน้าความปลอดภัยของ Synology เพื่อรับการปล่อยรุ่นที่มีการแก้ไข
- พร้อมอัปเดตทันทีที่เวอร์ชันที่มีการแก้ไขพร้อมใช้งาน
- Synology ไม่ได้ระบุการบรรเทาใดๆ ดังนั้นการอัปเดตจึงเป็นการป้องกันหลัก
หากคุณใช้ผลิตภัณฑ์และบริการ Synology อื่นๆ เช่น Drive Server, Photos, Calendar หรือ NAS ของคุณที่ใช้ DSM คุณจะไม่มีความเสี่ยงจากช่องโหว่นี้ ไม่จำเป็นต้องดำเนินการสำหรับระบบเหล่านั้น
กังวลเกี่ยวกับการตั้งค่า Synology ของคุณหรือไม่
ทีม บริการจัดการของ Ryzen สามารถตรวจสอบระบบ Synology ของคุณเพื่อดูเวอร์ชันปัจจุบัน ใช้อัปเดตความปลอดภัย และรักษา NAS และแพลตฟอร์มความร่วมมือของคุณให้ปลอดภัย เราเป็น พาร์ทเนอร์ Synology ที่ได้รับอนุญาตในมาเลเซีย มีความเชี่ยวชาญในการจัดการทุกอย่างตั้งแต่ DiskStation เดี่ยวไปจนถึงสถานที่หลายแห่ง ติดต่อเราได้หากคุณต้องการให้เราตรวจสอบระบบของคุณหรือจัดการอัปเดตในอนาคต
แหล่งที่มา: Synology-SA-26:15 Node2Shell เผยแพร่โดย Synology เมื่อวันที่ 29 ตุลาคม 2026
ผลิตภัณฑ์สำหรับงานนี้
อุปกรณ์และใบอนุญาตได้รับจากร้านค้าพี่น้องของเรา PrinterBullet ราคาเป็นปัจจุบัน
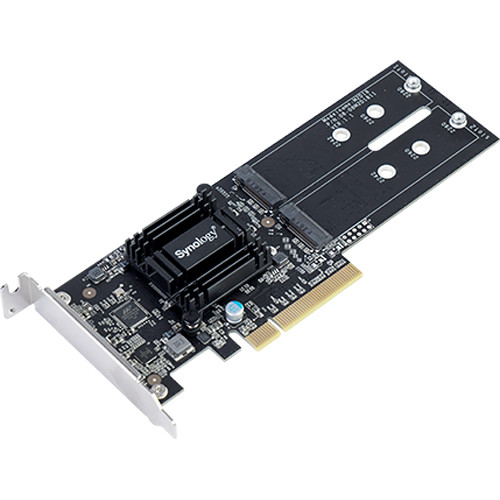 Synology M2D18 Dual M.2 SSD Adapter Card RM 539.00
 Synology Surveillance Device License Pack 4 RM 1,089.00
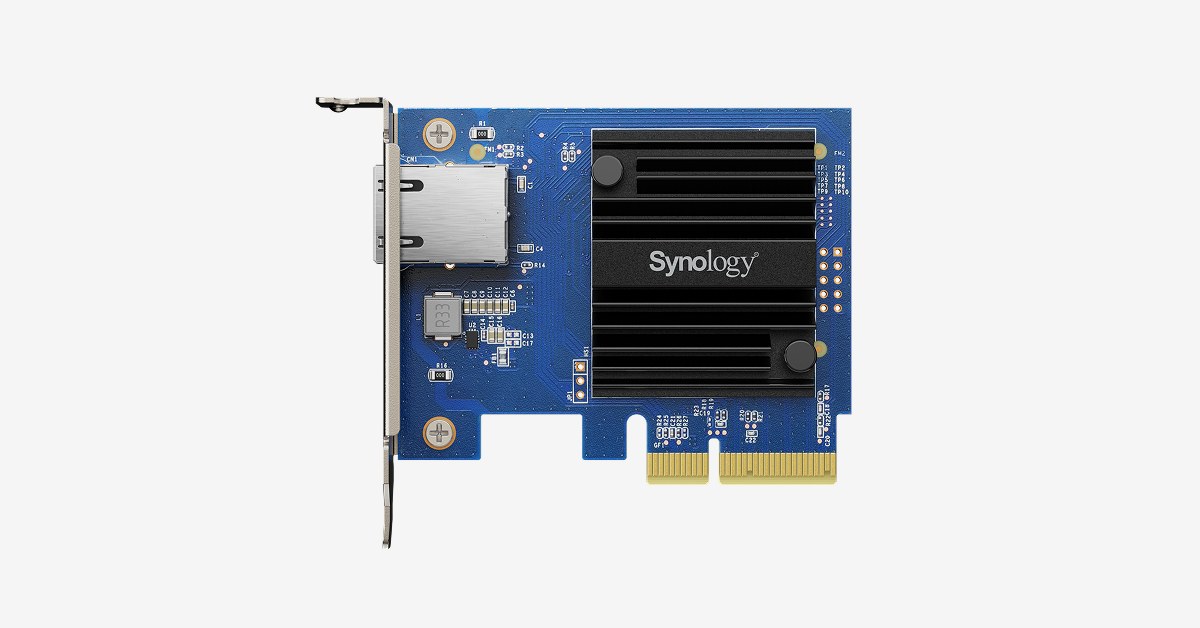 Synology E10G30-T1 Single port 10 Gigabit Base-T PCIe 3.0 x4 Ethernet... RM 699.00
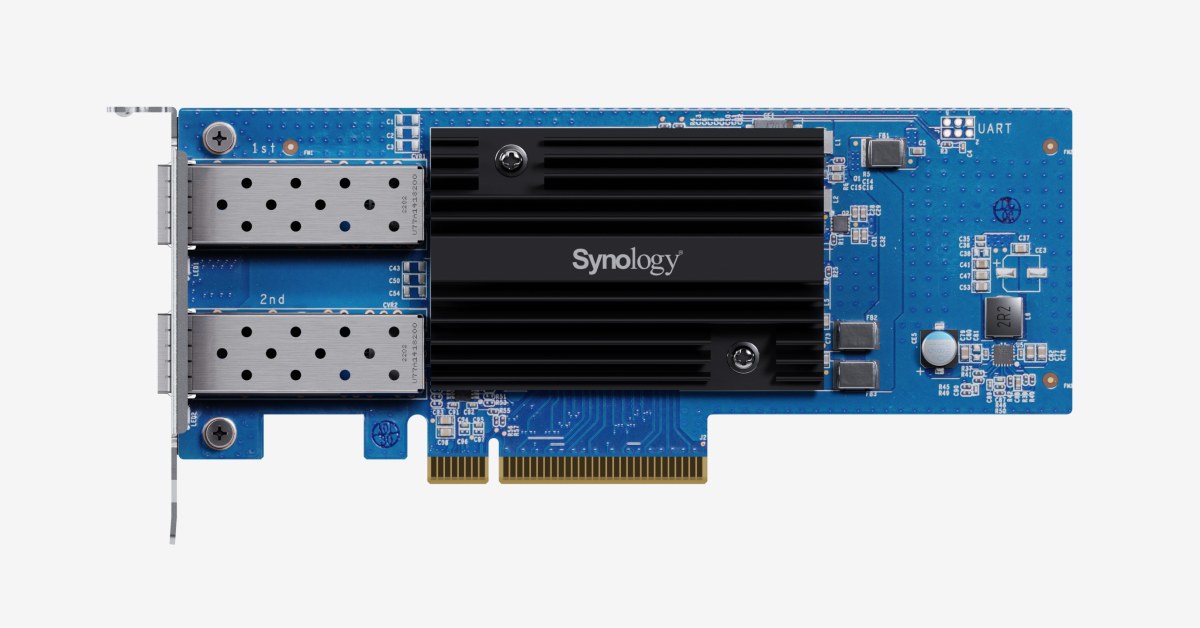 Synology E25G30-F2 dual-port 25GbE SFP28 network card RM 1,879.00
คำถามที่พบบ่อย
NAS Synology ของฉันได้รับผลกระทบจาก Node2Shell หรือไม่
ไม่ใช่ อุปกรณ์ NAS Synology ที่ทำงาน DSM ไม่ได้รับผลกระทบจากช่องโหว่นี้ มีเพียง Synology Chat Client เท่านั้นที่ถูกระบุว่าเสี่ยงต่อการโจมตี
Synology จะปล่อยตัวแก้ไขสำหรับ Chat Client เมื่อใด
Synology ยังไม่ได้ปล่อยเวอร์ชันที่มีการแพตช์ สถานะของคำเตือนคือ 'อยู่ระหว่างการแก้ไข' โปรดตรวจสอบหน้าความปลอดภัยของ Synology อย่างสม่ำเสมอเพื่อรับอัปเดต
Node2Shell มีผลกระทบต่อแพลตฟอร์มใดบ้าง
ช่องโหว่ในตัวถอดรหัส Brotli มีผลกระทบต่อแพลตฟอร์มทั้งหมด อย่างไรก็ตาม ผลิตภัณฑ์ Synology อื่นๆ นอกเหนือจาก Chat Client ไม่เสี่ยงต่อการใช้ประโยชน์จากช่องโหว่นี้