

Synology 已发布安全公告 SA-26:15,涉及一个称为 Node2Shell 的漏洞。好消息是:大多数 Synology 产品不受影响。但 Synology Chat Client 用户应采取行动。继续阅读以了解您的系统是否需要关注。
什么是 Node2Shell 漏洞?
该漏洞源于 Brotli 解码器中的缓冲区溢出缺陷,Brotli 是各种软件使用的数据压缩库。据 Synology 称,这影响所有平台上的 Google Brotli 版本 1.0.3 至 1.2.0。没有身份验证的远程攻击者可利用此缺陷破坏内存、泄露敏感数据、导致拒绝服务或可能在使用精心构造的压缩流的系统上运行任意代码。
Synology 将此问题评为 CVSS3 量表上严重程度分数为 9.8,尽管公告本身标记为中等。该攻击不需要用户交互或特殊权限,对暴露的系统构成真正的威胁。
哪些 Synology 产品受影响?
Synology 已评估其大范围产品和软件包是否存在此漏洞。结果很清楚:
- Synology Chat Client 受影响(修复状态:进行中)
- Synology Application Service 不受影响
- Synology Calendar 不受影响
- Synology Chat Server 不受影响
- Synology Contacts 不受影响
- Synology Drive Server 不受影响
- Synology MailPlus 不受影响
- Synology Meet 不受影响
- Synology Office 不受影响
- Synology Photos 不受影响
- VPN Plus Server 不受影响
- Note Station Client 不受影响
如果您使用 Synology Chat Client,应检查您的版本并监控更新。Synology 尚未发布修复版本,截至公告最后更新日期(2026 年 10 月 30 日),状态仍为进行中。
您现在应该做什么?
如果您运行 Synology Chat Client,请采取以下步骤:
- 检查您运行的 Synology Chat Client 版本
- 监控 Synology 安全页面以获取修补版本
- 做好准备以在修复版本发布后立即更新
- Synology 未列出任何缓解措施,因此更新是主要防御手段
如果您使用其他 Synology 产品和服务(如 Drive Server、Photos、Calendar 或运行 DSM 的 NAS),您不受此特定漏洞的风险。这些系统无需采取任何行动。
担心您的 Synology 设置?
Ryzen 的托管服务团队可检查您的 Synology 系统当前版本、应用安全更新,并确保您的 NAS 和协作平台安全运行。我们是马来西亚的授权 Synology 合作伙伴,拥有处理从单个 DiskStation 到多站点基础设施的专业知识。如果您想让我们审查您的系统或为您管理未来的更新,请与我们联系。
来源:Synology-SA-26:15 Node2Shell,由 Synology 于 2026 年 10 月 29 日发布。
该工作所需的产品
硬件和许可证通过我们的姊妹店 PrinterBullet 供应。价格为今日价格。
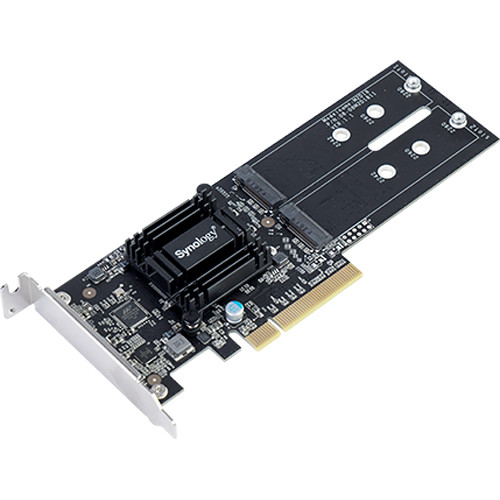 Synology M2D18 双 M.2 SSD 适配卡 RM 539.00
 Synology 监控设备许可证包 4 RM 1,089.00
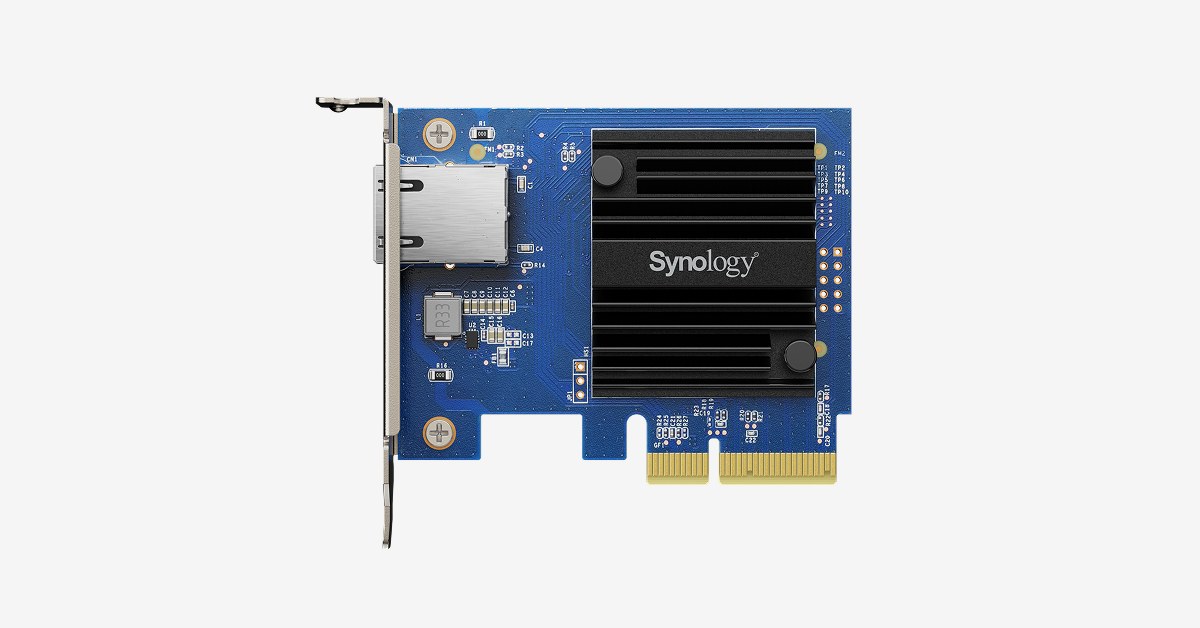 Synology E10G30-T1 单端口 10 Gigabit Base-T PCIe 3.0 x4 以太网… RM 699.00
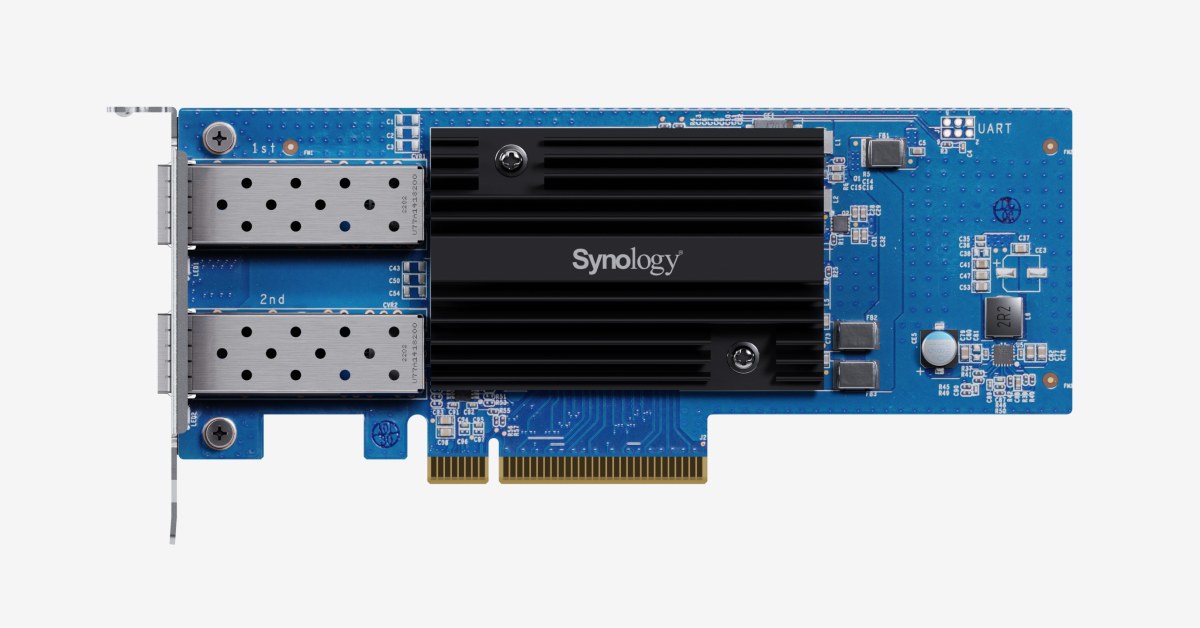 Synology E25G30-F2 双端口 25GbE SFP28 网络卡 RM 1,879.00
常见问题
我的 Synology NAS 是否受 Node2Shell 影响?
否。运行 DSM 的 Synology NAS 设备不受此漏洞影响。仅 Synology Chat Client 被标记为易受攻击。
Synology 何时发布 Chat Client 的修复?
Synology 尚未发布修补版本。公告状态为
Node2Shell 影响哪些平台?
底层 Brotli 解码器缺陷影响所有平台。但除 Chat Client 外的 Synology 产品不易受此特定缺陷的攻击。